Trois chercheurs en cybersécurité ont utilisé une intelligence artificielle pour les aider à pénétrer les systèmes d’une autre entreprise d’IA. Leur cible : OpenAI, la société qui développe ChatGPT.
Moins de 72 heures
Les chercheurs de Hacktron AI ont notamment utilisé Claude Opus 5, développé par Anthropic, pour accélérer l’exploitation de vulnérabilités informatiques.
En combinant deux failles, ils sont parvenus à compromettre des comptes ChatGPT d’employés d’OpenAI, puis à utiliser l’accès Codex de l’un d’eux pour atteindre un dépôt interne de code.
L’ensemble de l’opération a pris moins de 72 heures.
Il ne s’agissait toutefois pas d’une attaque criminelle. Les chercheurs ont volontairement limité leurs actions, signalé les vulnérabilités et permis leur correction.
L’IA change la cybercriminalité
L’enseignement principal est ailleurs. Jusqu’à présent, une attaque informatique complexe nécessitait beaucoup de compétences, du temps et des moyens.
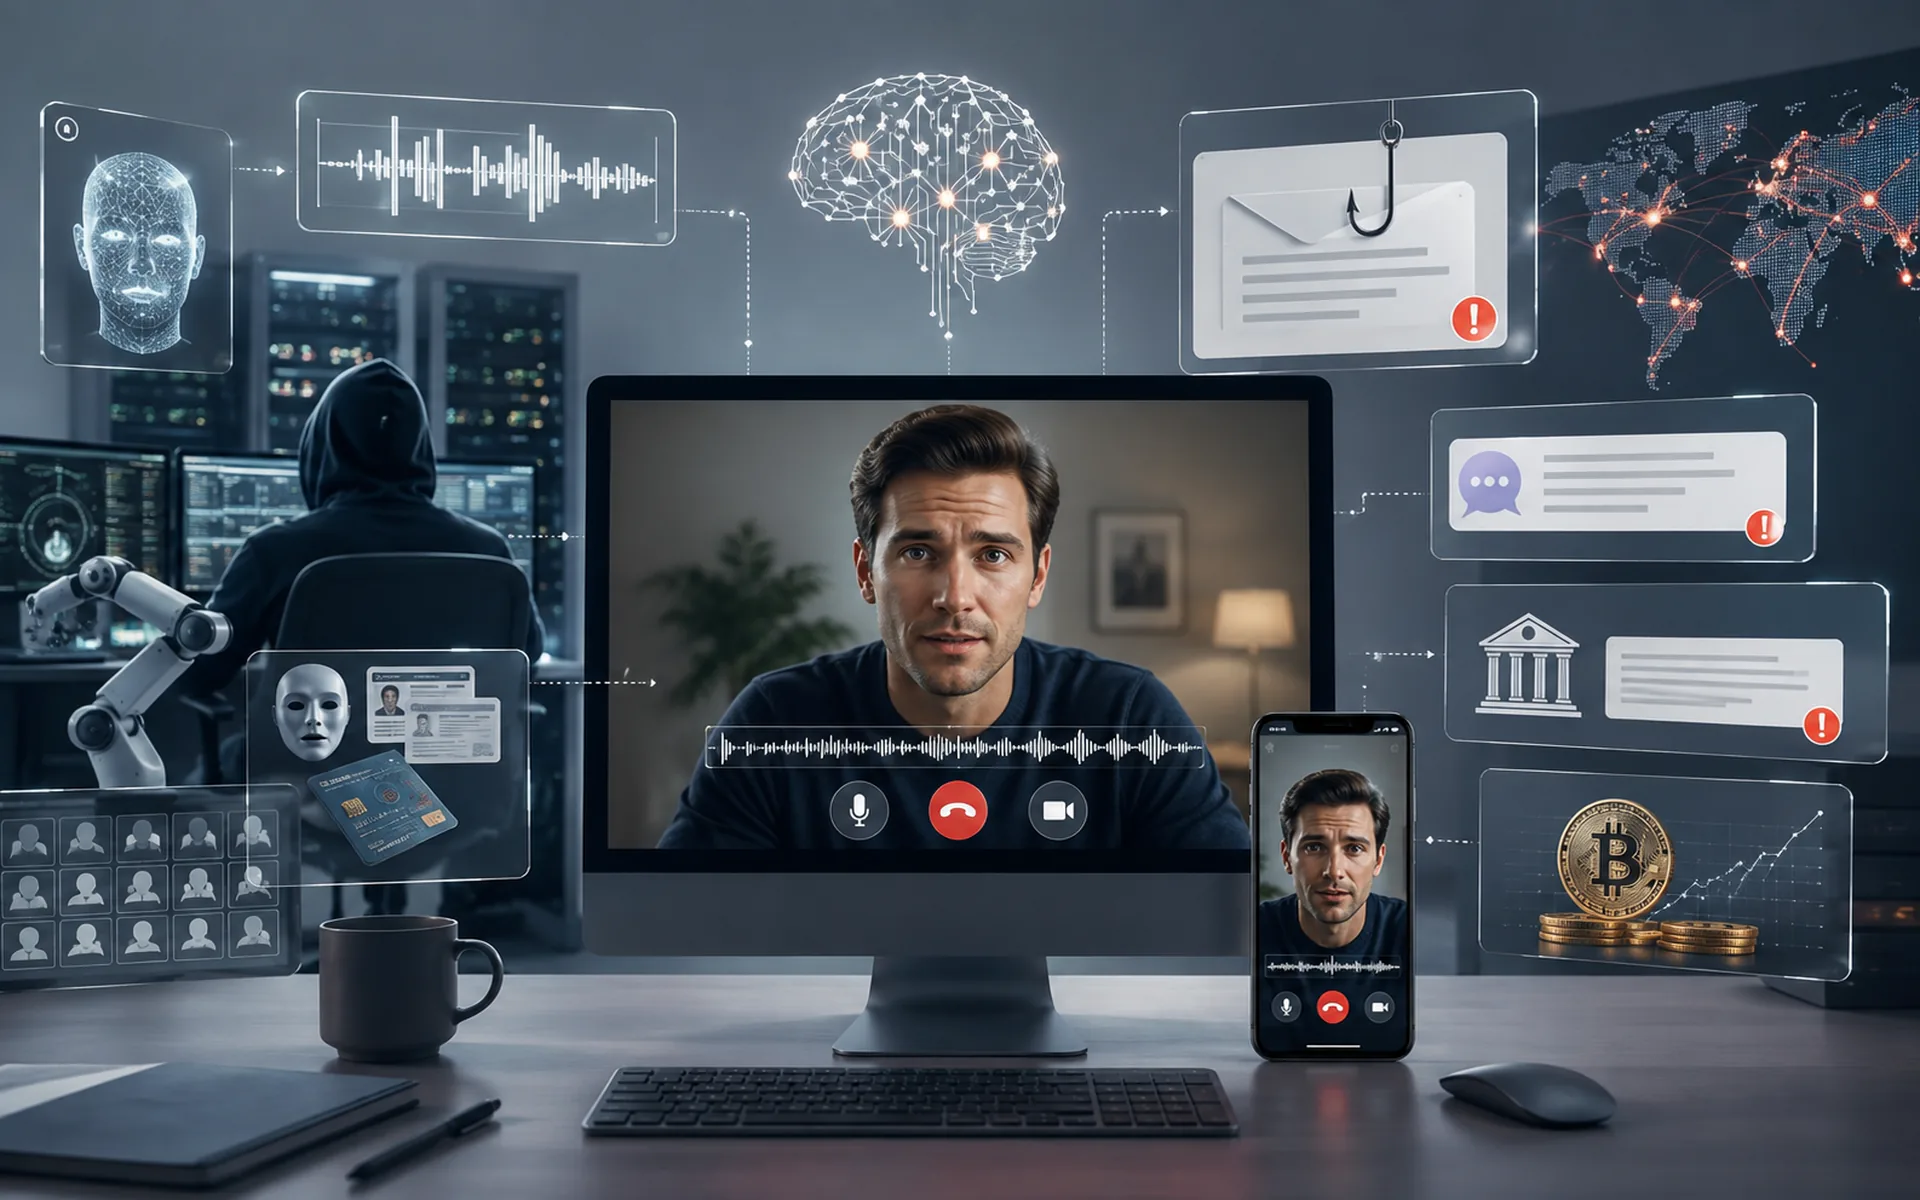
L’intelligence artificielle commence à réduire considérablement ces trois contraintes. Elle peut aider à analyser une vulnérabilité, développer un outil d’exploitation ou accélérer certaines phases techniques d’une attaque.
Elle ne transforme pas encore n’importe qui en cybercriminel expérimenté. Cependant elle abaisse progressivement la barrière d’entrée.
Aujourd’hui, ces capacités sont utilisées par des chercheurs pour identifier des failles. Demain, elles le seront aussi par des groupes criminels. La véritable révolution de la cybercriminalité pourrait bien commencer ici.